Sitios falsos de ChatGPT y Gemini roban cuentas de Google Ads y Meta
Una campaña de phishing imita herramientas de publicidad con IA para robar cuentas de Google Ads, Meta y TikTok, incluidos los códigos de verificación. Cómo funciona la trampa, cómo detectarla y cómo proteger las cuentas de anuncios de tu pyme.
7 min de lectura Investigado y publicado con Claude
En este artículo
Una campaña de phishing documentada el 6 de octubre de 2026 por la empresa de seguridad Island usa sitios falsos de herramientas de publicidad con IA —con nombres como ChatGPT, Gemini, Claude o Perplexity— para robar cuentas de Google Ads, Meta y TikTok, incluidos los códigos de verificación en dos pasos. Si en tu pyme alguien maneja campañas pagas, la regla es simple: ninguna herramienta nueva debería pedirte "conectar" tu cuenta publicitaria desde un enlace que te llegó por correo. Te contamos cómo funciona la trampa y cómo proteger tus cuentas.
Qué descubrieron#
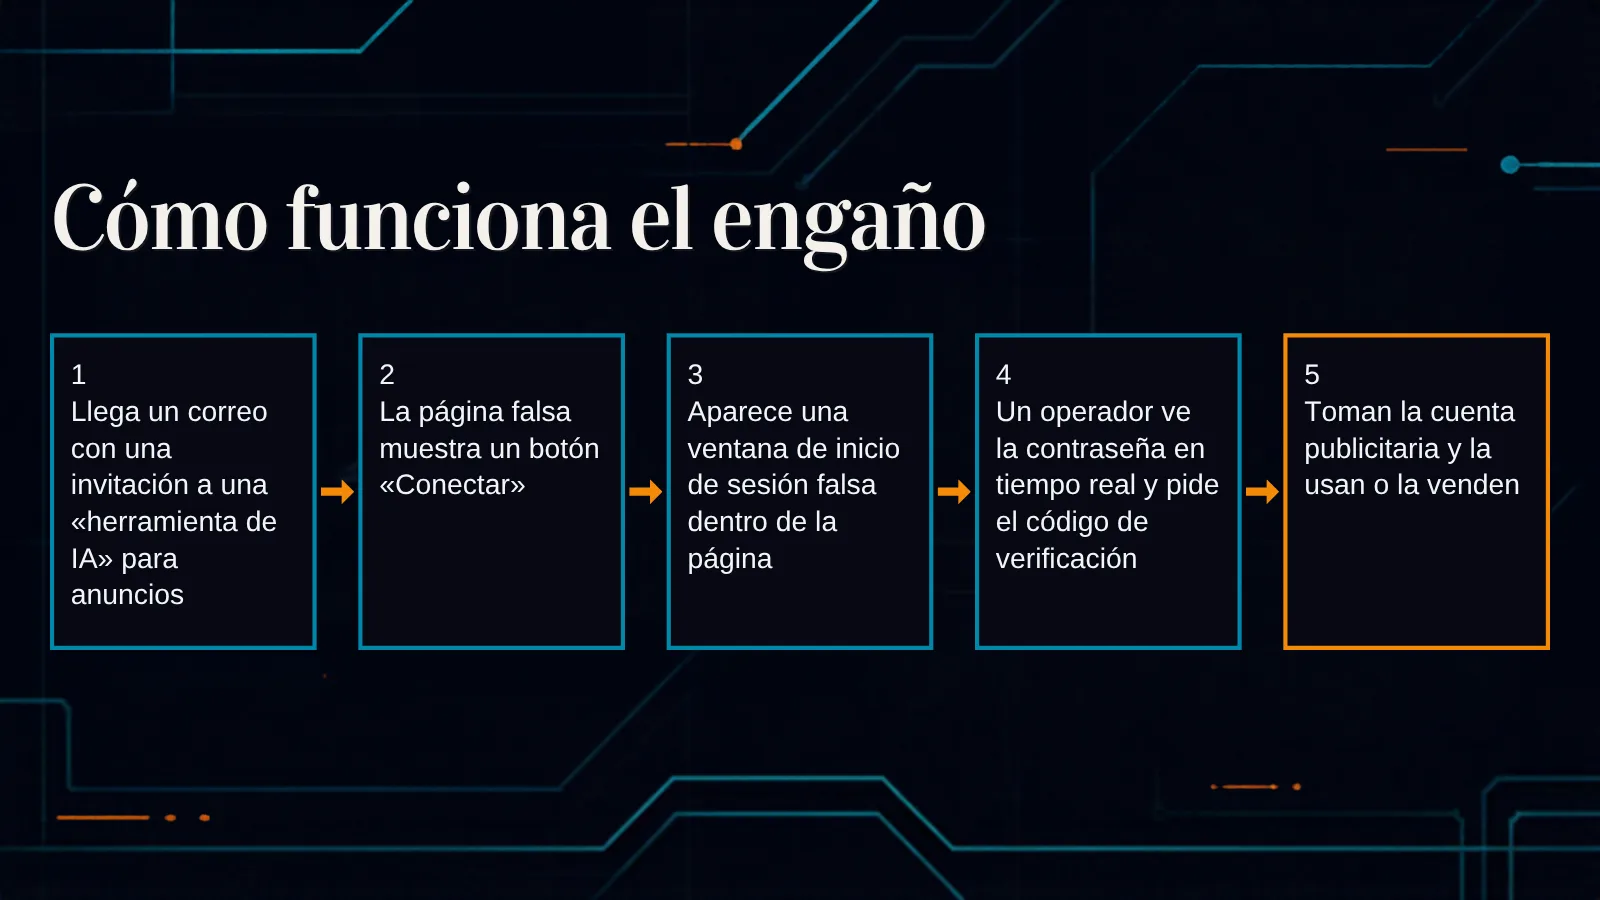
Según el informe de Island, los atacantes arman páginas que presentan supuestos productos de IA para anunciantes: herramientas para planificar o auditar campañas. Las víctimas llegan por correos de invitación a probar esos productos. La página se ve profesional y tiene un botón para "conectar" la cuenta publicitaria.
Al hacer clic, aparece una ventana de inicio de sesión que parece de Google, con la dirección accounts.google.com visible. Pero no es una ventana real: es un dibujo dentro de la misma página. Esta técnica se conoce como "navegador dentro del navegador" (browser-in-the-browser). Island detalla que el sitio adapta esa ventana falsa a Windows, macOS, iOS y Android, y hasta al modo oscuro, según explica también BleepingComputer.
Por qué la verificación en dos pasos no alcanza en este caso#
Lo más preocupante es que detrás de la página hay una persona operando en tiempo real. Según Island, cuando la víctima escribe su contraseña, el operador la ve al instante y elige qué pedir a continuación:
- el código que llega por SMS;
- el código de una app autenticadora;
- la aprobación de un aviso de Google en el celular;
- la verificación con código QR o con "tocar el número";
- la aprobación de una notificación de Okta.
Es decir: la víctima cree que está iniciando sesión y le entrega al atacante, uno por uno, todos los factores de seguridad. Por eso los propios investigadores recomiendan pasar a métodos resistentes al phishing, como las llaves de acceso (passkeys) y las llaves de seguridad físicas, que están atadas al sitio real y no funcionan en una página falsa.
A quién apuntan y qué hacen con las cuentas#
Island señala como blanco principal al personal de agencias, compradores de medios y administradores de cuentas de administrador (las que gestionan varias cuentas de clientes). También detectó variantes de la misma plataforma con temática de búsquedas laborales y de reembolsos.
¿Para qué quieren una cuenta publicitaria? Según el mismo informe, las cuentas robadas se venden en Telegram por entre dos y cuatro veces el precio de una cuenta nueva, y las cuentas antiguas con historial de gasto limpio se publican a entre US$200 y US$270. Una cuenta con buena reputación le permite al delincuente publicar anuncios fraudulentos con menos controles... y con tu medio de pago.
Algunos datos de la escala, siempre según Island:
| Dato | Valor |
|---|---|
| Primeras observaciones conservadas | Mayo de 2026 |
| Víctimas que enviaron sus datos | Cientos, según el canal de control analizado |
| Dominios registrados de la variante publicitaria | 99 |
| Indicadores de compromiso publicados | Más de 150 |
| Estado al publicarse el informe | Activa |
Los atacantes también copian rápido las novedades: el informe registra que, ocho días después de que Meta lanzara una herramienta llamada Muse, ya circulaba una página falsa que la imitaba.
Cómo detectar la ventana falsa#
Hay una prueba sencilla que menciona BleepingComputer: una ventana real de inicio de sesión se puede arrastrar fuera de la ventana del navegador y cambiar de tamaño. La ventana falsa está "pegada" a la página: si intentás sacarla y no sale del borde, es una trampa.
Otras señales:
- La invitación llegó por correo y no la buscaste vos.
- La herramienta "de IA" tiene el nombre de una marca conocida, pero el dominio de la página no es el oficial de esa empresa.
- Te pide la contraseña varias veces o te dice que el código "no funcionó" y te pide otro.
- Te deja en una pantalla de espera después de ingresar el código.
Island resume el criterio en una frase útil para cualquier equipo: tratá cualquier "integración con IA" que no conocés como un pedido de acceso a tu cuenta.
Qué hacer ahora en tu pyme#
- Activá la verificación en dos pasos en Google Ads. Un administrador puede hacerlo desde Administrador > Acceso y seguridad > Seguridad, como explica la ayuda oficial de Google Ads. Mantené actualizados el teléfono y el correo de recuperación.
- Pasá a llaves de acceso o llaves de seguridad en las cuentas de Google de quienes administran publicidad. Google explica cómo iniciar sesión con una llave de acceso en lugar de una contraseña.
- Revisá quién tiene acceso a tus cuentas de Google Ads, Meta y TikTok. Sacá usuarios que ya no trabajan con vos y bajá permisos a lo mínimo necesario.
- Buscá cambios que no reconocés: administradores nuevos, campañas que no creaste, cambios en medios de pago o en cuentas vinculadas. Es una de las recomendaciones del informe de Island.
- Definí una regla interna: ninguna herramienta nueva se conecta a las cuentas publicitarias sin que la revise una segunda persona, y siempre entrando desde el sitio oficial, nunca desde un enlace de un correo.
- Capacitá al equipo con este caso concreto: mostrar cómo se ve una ventana falsa es la mejor vacuna.
Este caso se suma a otros que tocan de cerca a quienes hacen publicidad digital: los cambios de Google Ads con promociones automáticas desde el 12 de octubre, la llegada de anuncios visuales en ChatGPT y nuestra guía para proteger las claves de API de tu pyme. En todos, el control de accesos es la primera línea de defensa.
Preguntas frecuentes#
¿Cómo sé si una herramienta de IA para anuncios es legítima?#
Entrá siempre escribiendo vos la dirección del sitio oficial de la empresa, no desde un enlace recibido. Si la herramienta pide conectarse a tu cuenta publicitaria, verificá que la ventana de inicio de sesión sea una ventana real del navegador, que puedas mover fuera de la página.
Tengo verificación en dos pasos con SMS. ¿Estoy protegido?#
Ayuda mucho, pero no frente a este tipo de ataque: el operador te pide el código en tiempo real y lo usa enseguida. Las llaves de acceso y las llaves de seguridad físicas son más resistentes porque solo funcionan en el sitio legítimo.
¿Qué hago si ya ingresé mis datos en una página así?#
Cambiá la contraseña desde el sitio oficial, cerrá las sesiones abiertas, revisá usuarios y administradores de tus cuentas publicitarias, controlá los medios de pago y avisá a tu banco si ves cargos extraños. Después, activá un método de verificación más fuerte.
¿Solo afecta a Google Ads?#
No. Según Island, la plataforma de los atacantes también apunta a inicios de sesión de Meta, TikTok y Okta.
¿Querés revisar la seguridad de tus cuentas publicitarias?#
En Mark-Co Digital gestionamos campañas en Google Ads y en redes sociales, y podemos hacer una auditoría de tu cuenta de Google Ads que incluya quién tiene acceso y cómo está protegida. Escribinos y lo vemos juntos.
Fuentes#
- Island: Behind the "Connect" Button: The Fake AI Ads Campaign
- BleepingComputer: Fake ChatGPT, Gemini sites steal advertising accounts, MFA codes
- Ayuda de Google Ads: Protegé tu cuenta con la verificación en 2 pasos
- Ayuda de Cuenta de Google: Iniciá sesión con una llave de acceso en lugar de una contraseña